顯示具有 IAP 標籤的文章。 顯示所有文章

2017年6月8日 星期四

The sop of Aruba IAP mesh configuration

The sop of Aruba IAP mesh configuration


使用機型:IAP325 使用OS:6.5.0.3


1.先使用console接入AP設定好基本設定後,使其加入一個group,然後升好分位
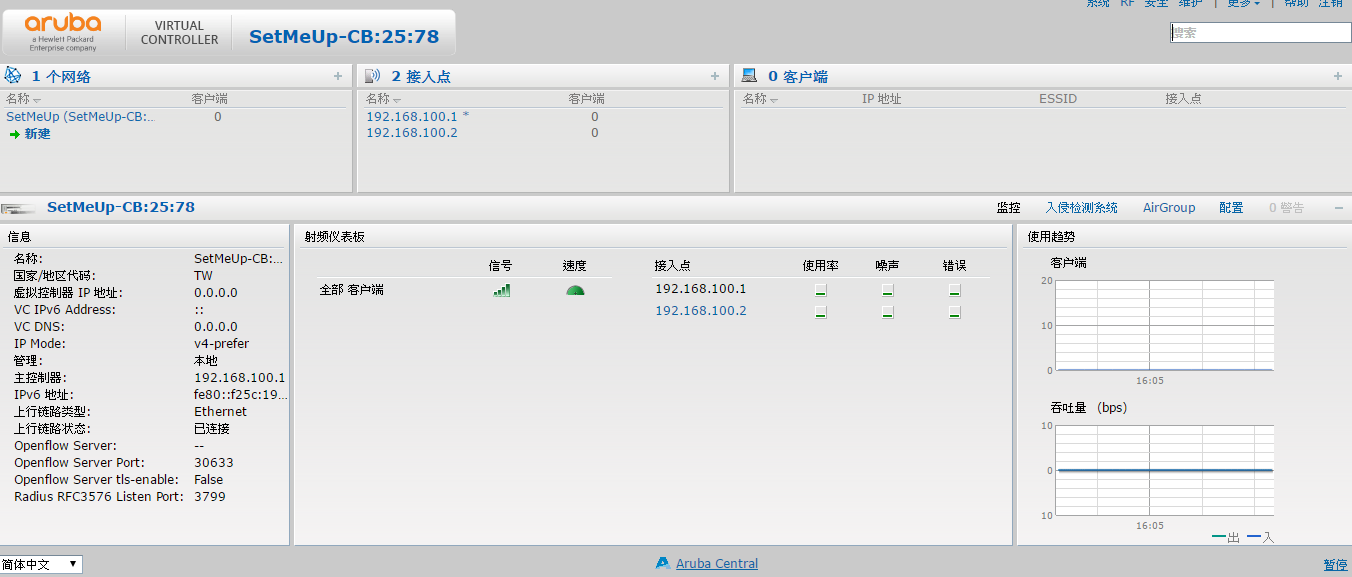


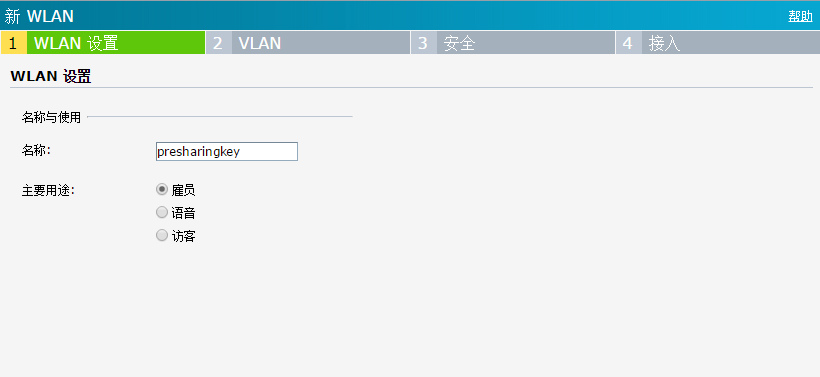
2.簡單新增一個SSID,並刪除預設的SSID(此處使用presharingkey認證,NAT模式vlan默認)


3.設定好VC與天線功率


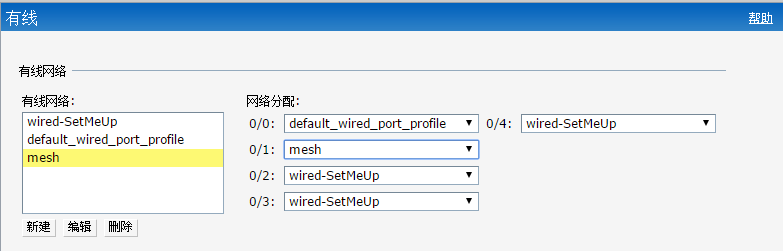
4.針對eth1 port做設定,新增一個profile
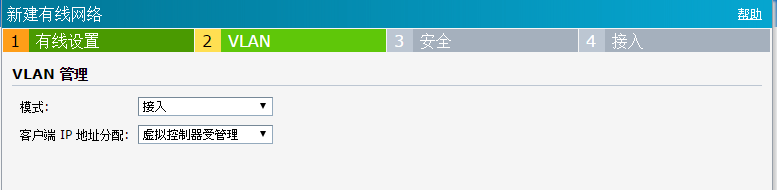
禁用poe,啟用管理狀態,設成access port,與client端Ip分配(此處使用VC做分配),並分配到0/1上

5.準備啟動mesh,進入系統->高級選項->disable 擴展SSID
之後重新啟動AP


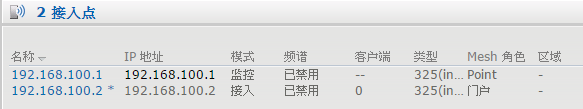
6.重開以後,觀察AP狀態,會發現兩個的mesh角色都變成portal狀態
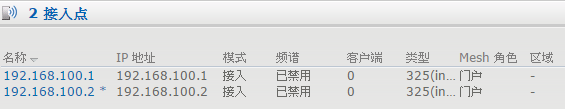
7.mesh的portal或point狀態是由是否有接uplink決定的,將想要當做point的AP的uplink拿掉,重開機之後便會變成point
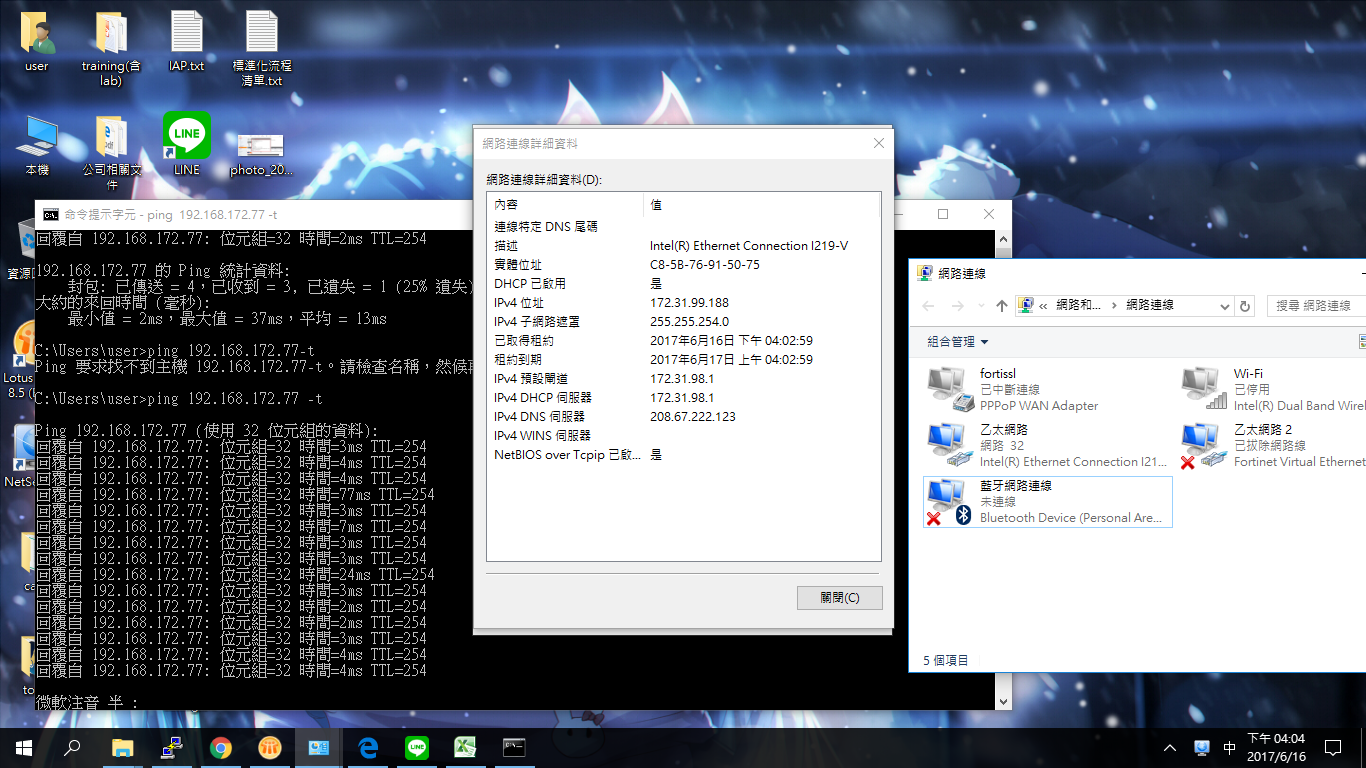
8.用兩台電腦接上AP325的ethernet port 1,測試有沒有拿到IP,能不能ping到對方

9.額外補充,如果是使用沒有兩個ethernet端口的IAP要做mesh,然後兩邊接有線對打,請編輯point的那顆AP,將uplink裡頭的ether橋接模式啟用。

可以參考官方文章https://community.arubanetworks.com/t5/tkb/articleprintpage/tkb-id/Controller-lessWLANs/article-id/298
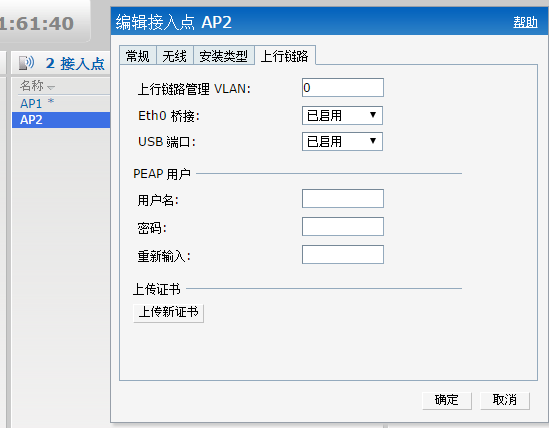
目前用兩顆6.5.2.1的315測試可行


PS:記得只要有要做mesh,端口想要傳送資料,就要依照步驟4來設定端口的profile

2017年4月17日 星期一

Aruba IAP 四種認證方式SOP

Aruba IAP 四種認證方式SOP

IAP有四種認證方式,presharing key,MAC,CP,802.1X
以下將分別介紹


A.presharing key認證


1.新增一個SSID


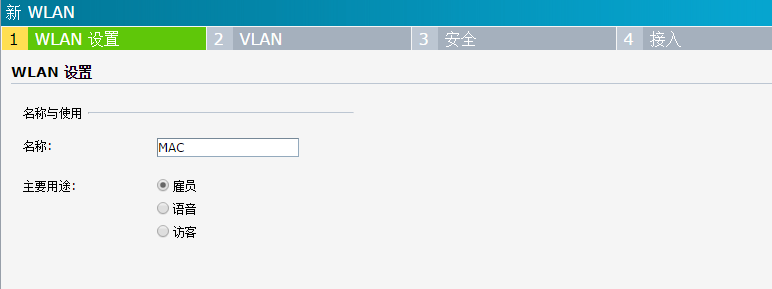
2.輸入SSID名字,並選擇雇員


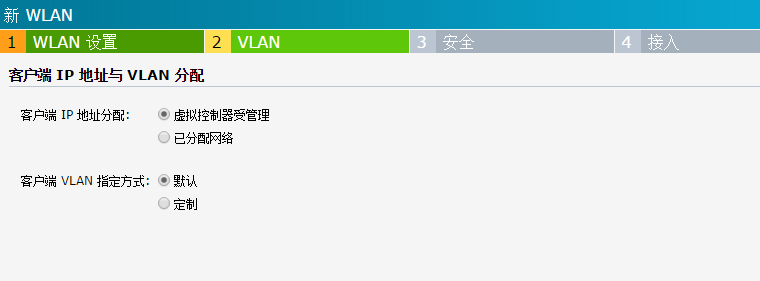
3.選擇NAT模式
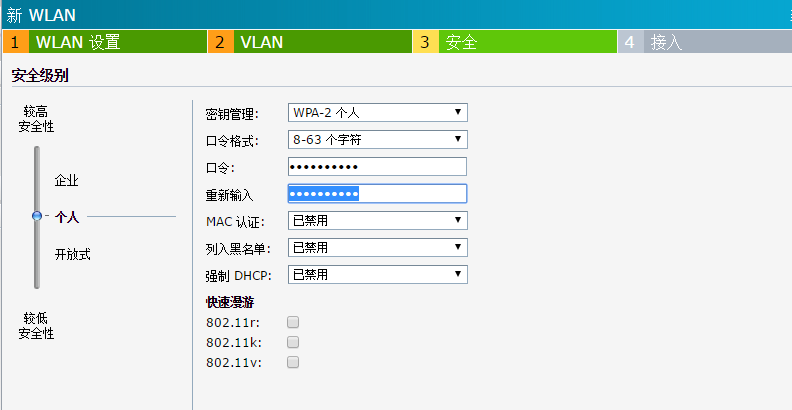
4.選擇個人,接著選WPA-2,選擇密碼長度,輸入密碼


5.給予用戶規則
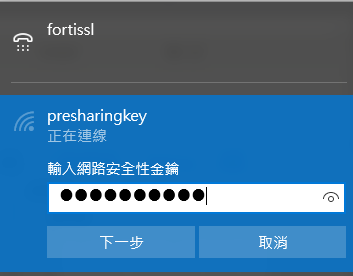
6.試著連線


B.MAC認證

1.新增SSID
2.輸入SSID名字,選擇雇員


3.選擇NAT模式

4.選擇開放式,啟用MAC認證,分隔符號用:,並啟用大寫支持,認證服務器使用內部


5.給予用戶規則
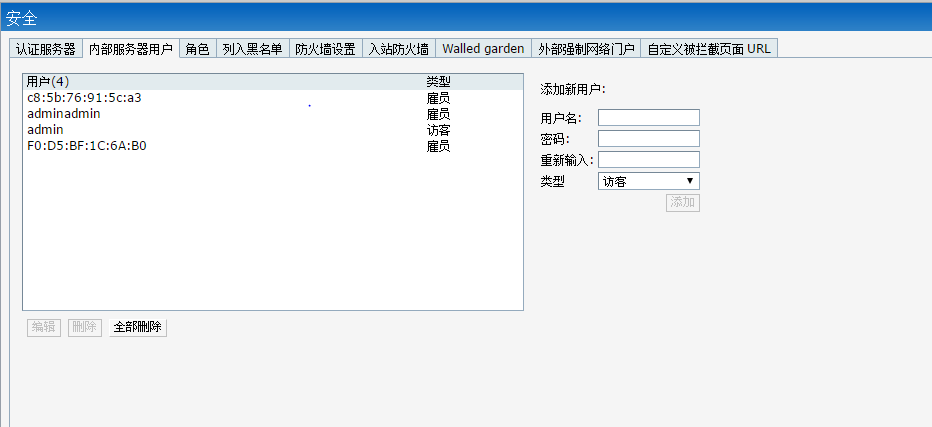
6.右上角的安全->內部服務器用戶新增用戶
用戶名與密碼皆使用MAC,大寫並用:分隔,類型選擇雇員
7.測試連線


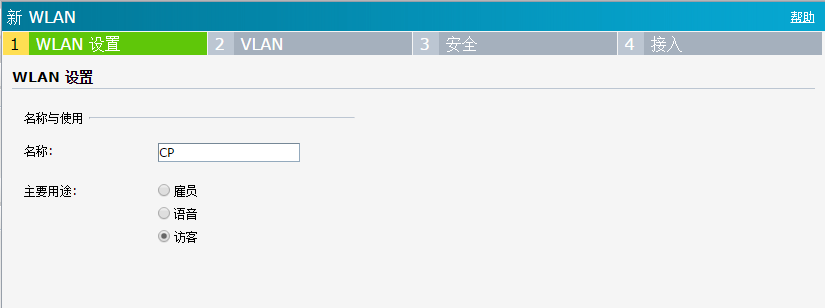
C.CP認證(Captive portal)

1.新增SSID

2.輸入SSID的名字,選擇訪客

3.做NAT模式


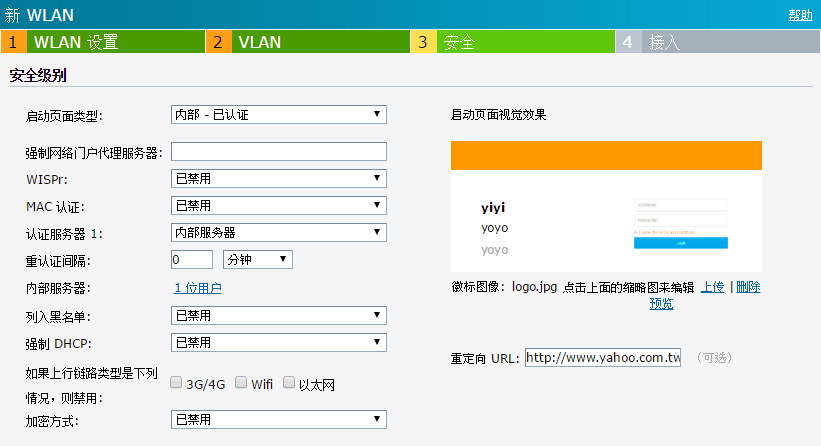
4.啟動類型選擇已認證,認證伺服器選擇內部

5.給予規則
6.資料庫新增帳號,添加使用者,類型選擇訪客
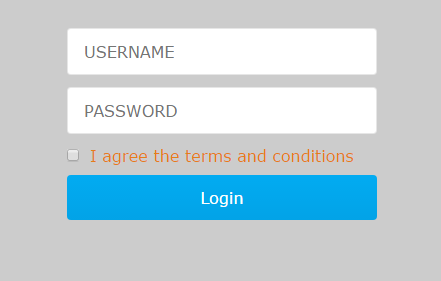
7.測試連線


D.802.1X認證
1.新增一個SSID
2.輸入SSID的名字,選擇雇員
3.做NAT模式


4.安全級別選擇企業,密鑰使用WPA2,認證伺服器使用內部(如要使用Radius則要另外設定),

5.設定規則


6.新增帳號密碼,類型選擇雇員
7.連線測試